先给一句话:助记词不是打开钱包的钥匙,它就是钱包本身。把这串词输进任何一个兼容的钱包软件,里面的资产就会出现在那里。不需要你的手机、不需要你的邮箱、不需要任何验证——因为在链上,「拥有」的定义就是「能签名」,而这串词决定了谁能签名。
这句话如果真的听进去了,后面所有的注意事项都是它的推论。
助记词是什么
钱包生成的时候会产生一个随机数,这个随机数决定了你的私钥,私钥又决定了你的地址。而助记词,是把那个随机数用一组固定词表编码成人能抄写的形式。
换句话说,那十几个单词和那串私钥是同一样东西的两种写法。之所以做成单词,是因为让人手抄一长串十六进制字符太容易出错。
顺序也是内容的一部分。同样的词换个顺序,就是另一个完全不同的钱包。所以抄的时候要连着编号一起抄。
这套编码规则叫 BIP39。币安学院术语表里那一条(2026 年 9 月打开核对,页面自己标的更新时间是 2026 年 8 月)把数字写得很直白:词表一共 2048 个单词,12 个词的组合相当于 128 位强度。这个数字的现实含义是——靠猜是猜不出来的,所以它外泄几乎只有一条途径:你自己把它交了出去。下面那些注意事项,全部是围绕这一条来的。
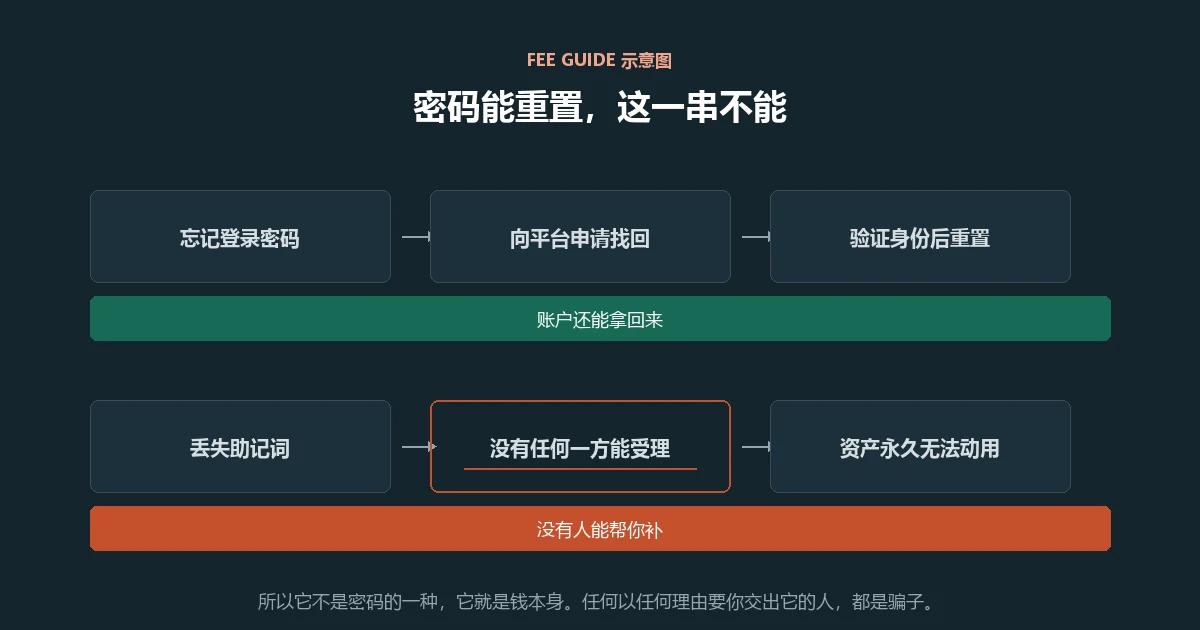
和账户密码的四个区别
| 交易所账户密码 | 助记词 | |
|---|---|---|
| 忘了怎么办 | 可以找回 | 没有任何办法 |
| 被别人拿到 | 还有二次验证挡一下 | 资产立刻可以被转走 |
| 谁能重置 | 平台 | 没有人 |
| 出事找谁 | 官方支持 | 没有人 |
右边这一列全是「没有人」。这不是平台服务差,是这套机制的设计本身如此——没有中间方,也就没有中间方能提供的补救。两种保管方式的差别写在账户与钱包类型说明。
针对它的骗法,几乎只有一种
骗子的目标非常明确:让你把这串词打出来。包装花样很多,内核只有一个。
常见的说法有:钱包需要「验证」或「同步」、你的资产被冻结需要「解锁」、有一笔空投需要「校验地址所有权」、客服说要「帮你恢复」。还有更迂回的:先让你安装一个看起来很正规的工具,工具在某一步要求导入助记词。
我自己有一条不商量的规矩:这串词只在纸上存在过,从来没有出现在任何输入框里,除了最初创建钱包时的那一次校验。这条规矩听起来极端,但它把一整类风险直接归零了。相关的识别方法在假网站与假客服识别清单。
助记词怎么保存才安全
基本原则是两条:不联网,不放在一个地方。
不联网——不拍照、不存云盘、不发给自己、不记在备忘录里、不打字进电脑。任何联网的地方都可能在你不知道的时候被同步、被扫描、被截屏。手写在纸上,是目前最朴素也最可靠的做法。
不放在一个地方——纸会烧、会潮、会被扔掉。至少准备两份,放在两个不同的物理位置。两份都在同一个抽屉里,等于只有一份。
还有一点常被忽略:别在纸上写「这是某某钱包的助记词」。万一被人看到,你等于同时给了钥匙和说明书。
什么时候才真正需要它
只有一种场合:在新设备上恢复一个已有的钱包。除此之外的日常使用——查看余额、发起转账、签名——都不需要重新输入它。
所以判断规则可以简化成一句:不是你主动要恢复钱包,就不该有人问你要这串词。这句话能挡掉绝大多数针对它的骗局。
最后说句实在的:如果你现在还不确定自己能不能长期妥善保管这串词,那就先别急着把大额资产放进自己保管的钱包。交易所账户有它的问题,但至少忘了密码还能找回。等你确定这套流程你走得顺、也真的准备好了备份,再迁不迟。