为什么这么绝对?因为地址不像手机号或者银行卡号——它没有任何可以让人识别的规律。一串随机字符,你看第二遍和第一遍的记忆已经对不上了。人类核对随机字符串的准确率,比多数人想象的低得多。
地址由什么组成
不同的链有不同的地址格式,但共同点是:一段固定前缀(用来标识这是哪一类地址)加上一长串由公钥推导出来的字符,末尾通常带几位校验位。
校验位是个有用的设计:它让「打错一个字符」这种错误在多数情况下会被钱包直接拒绝,而不是把钱送去一个不存在的地方。所以手打地址最常见的结果不是资金丢失,是软件报错说地址无效。
但校验位保护不了另一种情况——你打出来的恰好是另一个有效的地址。这种概率极低,可一旦发生就没有任何补救,因为那个地址在链上是合法的,转账会正常完成。
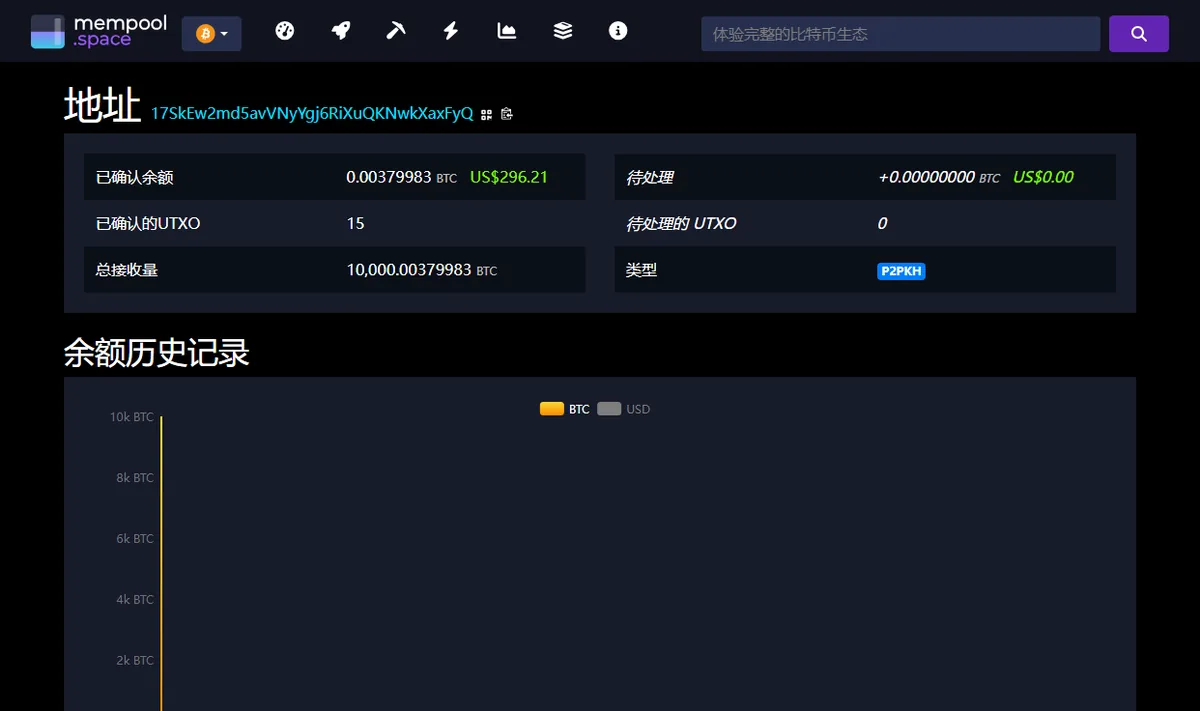
17SkEw2md5avVNyYgj6RiXuQKNwkXaxFyQ 就是全部——没有分段、没有校验位提示、没有任何一个字符对人类有意义。你现在试着不回头把它默写一遍,就明白为什么「看一眼开头结尾」挡不住替换。(这个地址收过 10,000 BTC,是当年那两个披萨的收款方。)三种会骗过眼睛的情况
一、剪贴板被替换
有些恶意程序会盯着剪贴板:你一复制地址,它就悄悄换成攻击者的地址。
更麻烦的是,换上来的那一串通常刻意做成开头和结尾都跟原来很像。所以「核对首尾几位」这个习惯,恰好是被专门针对的那一个。
这也是为什么我核对的时候会看中间段而不只是首尾。真要提高把握,就把地址完整贴进一个纯文本框,和收款页面上的原文逐段比,而不是在小小的输入框里瞄一眼。
二、地址格式跨链撞脸
某些链使用同一套地址格式。同一串字符在两条链上都合法,于是你把 A 链的地址填进 B 链的转出页,软件不会报错——它确实是个有效地址,只是那条链上没有人持有它对应的私钥。
这类事故没有任何技术手段能逆转。判断依据只能是收款页面写的网络名称,不能是「地址贴进去没报错」。
三、看起来很像的相似字符
大写的 I、小写的 l、数字 1 在很多字体里几乎一样;O 和 0 也是。部分地址格式为此专门排除了容易混淆的字符,但不是所有格式都这么做。这是「肉眼核对」不可靠的另一个来源。
地址和账户不是一回事
这里有个概念差别值得说清楚,因为它决定了出事之后有没有人能帮你。
交易所账户是一份记在平台账本上的记录,你通过登录去指挥它。忘了密码可以找回,被盗了可以申诉,因为中间有一个机构。
链上地址不是。它背后对应的是一串私钥,谁拿着私钥谁就能动里面的资产,没有登录、没有找回、没有申诉。你在交易所页面上看到的那个「充值地址」,其实是交易所自己控制的地址,它替你保管;而你自己钱包里的地址,私钥在你手上。
这个差别在正常情况下感觉不到,只在出问题的时候突然变得非常重要——钱进了前者,还有个地方可以问;进了后者而私钥不是你的,就真的没有然后了。
标签、备注、Memo 是另一回事
有些链除了地址还要求填一个标签或备注。它不是可选项。
原理是这样:某些平台用同一个地址接收所有用户的转入,靠这个标签来区分这笔钱是谁的。漏填的话,资产确实到了那个地址,但没有任何信息能把它归到你名下。
这种情况有时候能通过官方支持处理,有时候不能,取决于平台当下的政策。但无论如何,补救都比一开始填对麻烦得多。
正确的核对方式
- 从收款端当次复制地址,不用任何历史记录。
- 粘贴之后,对照收款页面逐段比一遍——开头、中间、结尾,不只是首尾。
- 确认网络名称在两端完全一致,不是「看起来像」。
- 需要标签的,标签也当次复制。
- 新地址第一次用,先走一笔能承受全损的小额。
如果平台提供地址白名单,值得用。它的代价是新增地址通常有一段冷却期,换来的是即使账户被入侵,资产也只能往你认可过的地址走。这个交换对多数人是划算的。完整的送出前核对写在提币前核对清单。
顺带说一句:地址是公开信息,贴出来不会造成损失——链上本来人人可查。真正不能给任何人的是助记词和私钥,那两样等于资产本身。两者的差别写在账户与钱包类型说明。
别人给你地址时,该问清楚什么
如果地址是别人发给你的——不管是朋友、客服还是某个平台的页面——光有那一串字符是不够的。至少还要三样:
- 这是哪条链的地址。不是「哪个币」,是哪条链。
- 要不要标签。需要而没给,钱到了也归不到你名下。
- 有没有最低到账数量。低于门槛可能上链成功却不入账。
问不清楚就先别转。这三个问题任何一个正规的收款方都能立刻回答;答不上来或者含糊其辞,本身就是个信号。
还有一种情况要格外小心:对方主动改地址。「刚才那个地址不用了,转到这个新的」——这句话在邮件或聊天里出现时,有相当大的概率意味着对方的账号被入侵了。遇到就停下,换一个渠道去核实,别在同一个对话里确认。